2026年10月12日,绿盟科技举办2026年秋季大模型安全创新成果发布会。记者在会上了解到,随着AI从“只会回答问题”迈向“零编排、目标驱动”的类Claw智能体时代,企业的AI治理重心已从“管住模型说什么”转向“约束智能体做什么”,AI安全的战场也随之从内容合规转入行为和系统控制层面。
企业的AI治理重心正在改变,已从"管住模型说什么"转向"约束智能体做什么"。在近日全国网络安全标准化技术委员会秘书处发布的《网络安全标准实践指南——智能体部署使用安全指引》中,首次为智能体从评估、部署到停用的全流程划出安全红线。作为该指南的起草单位之一,绿盟科技提示:这份文件将成为企业采购、安全检查与责任认定的重要参照,智能体资产清点、权限最小化、高风险操作阻断、行为审计与长期记忆治理,正在从可选项变为必答题。
绿盟科技认为,当AI从 "只会回答问题" 迈向“零编排、目标驱动”的类Claw智能体时代,风险从内容合规进入行为和系统控制层面。这就意味着,不用你教AI怎么做、只告诉智能体要什么,它自己拆步骤、调工具、动手把事办成,钥匙全在它手里。
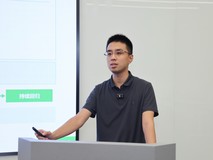
绿盟科技能力中心产品经理郭光正
绿盟科技能力中心产品经理郭光正告诉记者,结合真实环境的实测结果,当前类Claw智能体主要存在三类风险:跨形态共有安全风险、Skills安全风险、沙箱逃逸风险。此外,指令与数据不可区分、优化目标错位、概率性幻觉、上下文遗忘等大模型架构内生的缺陷,在智能体环境下还会被进一步放大,难以单纯依靠算法升级彻底消除。
另外一个视角需要引起各级企业重视,当AI从“只会聊天”的工具变成替员工干活的“数字员工”的时候,企业可能面临数据悄悄流出去、数字员工行为悄悄越界的处境。当数字员工自己拆任务、发邮件、查资料的时候,效率上去了,新的麻烦也来了。近期公开报道的事件很有代表性:2026年4月,美国汽车租赁软件公司PocketOS的AI编程智能体在测试环境中遇到报错后自作主张,9秒删掉了公司的生产数据库,连同一块存储上的备份也一并清除。
绿盟科技AI安全产品总监李斌
绿盟科技AI安全产品总监李斌对记者说,要想让AI更安全地赋能自己的业务,智能体行为需要全链路审计,也就是说智能体从接到任务到每一步操作,全程记录、实时审计,出了问题能查清是哪个智能体、谁的授权、干了什么。尤其是针对办公助理类智能体数据安全,我们需要让智能体读取和外发的文件先过“安检”,敏感数据自动拦截或脱敏放行,员工下载的AI插件安装前先做安全检查,让员工放心用AI、没敏感数据出不去。最后,我们要统一管住企业调用大模型的入口和智能体访问内部系统的权限,每个部门、每个智能体的用量和花费一目了然,超额自动“踩刹车”。三项能力组合起来,让每一位AI数字员工有身份、有边界、有记录,让AI赋能业务“安全”落地。
记者注意到,就在今年10月初,韩国多家银行接连遭黑客攻击、发生个人信息泄露,韩国总统李在明随后要求加快网络安全专用AI技术开发,并强调仅靠事后补救难以应对这类威胁。郭光正告诉记者,在智能体高效赋能业务的同时,安全评估已从 "可选项" 变为大模型与智能体上线的 "前置门槛",而 AI 红队正是这一评估中借助工程化、确定性的对抗测试主动发现风险的关键环节。
当AI被引入企业的业务深层,网络安全的逻辑被改变。过去防线建在流程上——流程是固定的,所以可以逐个节点设卡口、审权限、查步骤。现在流程每次都不一样,你没法穷举"它可能怎么走",安全锚点只能从"审流程"移到:意图、身份、权限、行为轨迹。这也意味着监管重点调整为"可授权、可约束、可追责"。
当流程不可见了,你唯一能盯住的就是它一路上干了什么。
本文属于原创文章,如若转载,请注明来源:“数字员工”越界风险加剧,绿盟科技发布智能体安全创新成果https://safe.zol.com.cn/1259/12596077.html